Europa convierte la calidad de la IA en un proceso auditable: qué cambia con EN 18286
La primera norma armonizada de apoyo al Reglamento de Inteligencia Artificial ya tiene referencia en el Diario Oficial de la Unión Europea. EN 18286:2026 traduce los requisitos de gestión de calidad del artículo 17 en un sistema operativo para proveedores de IA de alto riesgo. No es un sello automático: es una ruta documentada para demostrar cómo se gobierna un sistema durante su ciclo de vida.
La noticia: la regulación deja de ser solo una lista de obligaciones
El 19 de octubre de 2026, la Comisión Europea informó de la publicación de la referencia de EN 18286:2026 en el Diario Oficial de la Unión Europea. La norma, desarrollada por CEN y CENELEC, se incorpora mediante la Decisión de Ejecución (UE) 2026/2274 de la Comisión.
El cambio importante no está en el nombre de la norma, sino en su efecto práctico: los proveedores que la apliquen pueden beneficiarse de una presunción de conformidad respecto de los requisitos del artículo 17 que cubre. La norma sigue siendo voluntaria; lo que cambia es la claridad del camino para demostrar conformidad.
La Comisión Europea presenta EN 18286 y su alcance como un sistema de gestión de la calidad orientado al ciclo de vida del sistema de IA, no como un modelo de gestión abstracto para toda la organización. La decisión publicada en EUR-Lex identifica formalmente la norma y establece que la decisión entra en vigor el día de su publicación en el Diario Oficial.
Qué aporta EN 18286
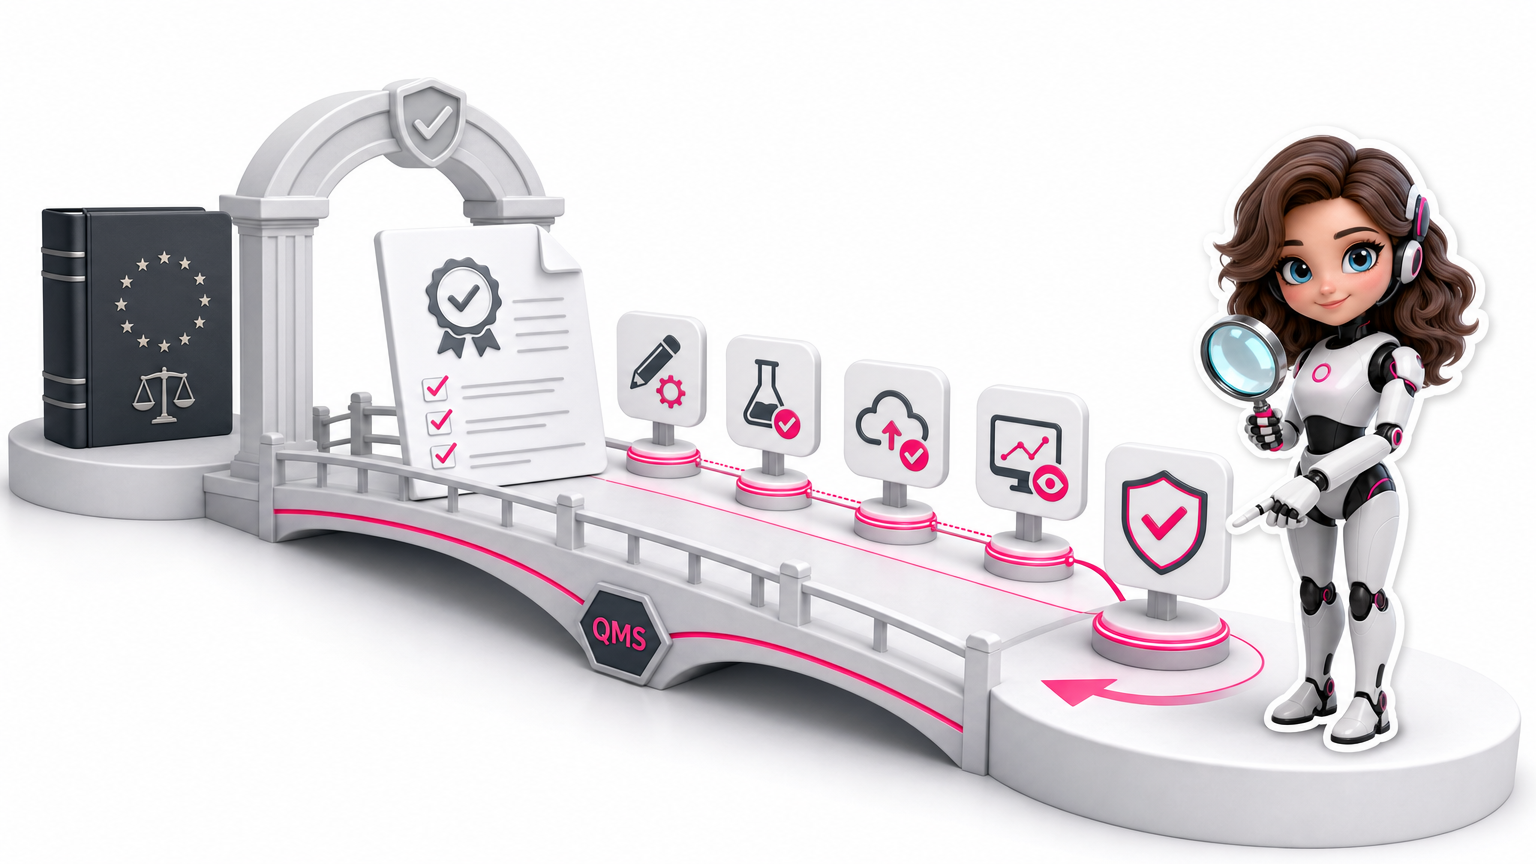
El artículo 17 del Reglamento de IA exige a los proveedores de sistemas de alto riesgo un sistema de gestión de la calidad documentado. En la práctica, eso obliga a conectar política, responsabilidades, diseño, validación, documentación, control de cambios y vigilancia posterior a la comercialización.
EN 18286 convierte ese mandato en un marco aplicable al producto. Según la Comisión, puede superponerse a sistemas que ya existan, como ISO/IEC 42001, ISO 9001 o un sistema de calidad sectorial. No obliga a crear tres estructuras paralelas ni sustituye automáticamente las normas internacionales: permite integrar los controles cuando los procesos ya cubren necesidades compatibles.
La lectura empresarial es directa: la gobernanza de la IA deja de ser un documento de principios que se revisa una vez al año. Pasa a parecerse más a una disciplina de ingeniería y operaciones, con evidencias que deben mantenerse cuando el modelo, los datos, el proveedor, el contexto de uso o el riesgo cambian.
La ventaja no está en tener una carpeta de cumplimiento. Está en poder reconstruir qué se decidió, con qué evidencia y qué cambió desde la última versión del sistema.
Por qué importa ahora
La Comisión publica la norma antes de que terminen de desplegarse todas las exigencias para los sistemas de alto riesgo y avisa de que habrá más normas armonizadas. Por eso EN 18286 no cierra el mapa técnico del Reglamento de IA; abre una primera ruta concreta.
Para una empresa que desarrolla o pone en servicio IA de alto riesgo en la Unión Europea, la novedad cambia tres conversaciones internas:
- De quién es la responsabilidad a qué evidencia existe. Legal, producto, ingeniería, seguridad y operaciones necesitan un registro común de decisiones, controles y excepciones.
- De la aprobación al mantenimiento. La conformidad no termina cuando el sistema sale al mercado. El ciclo de vida incluye cambios, incidentes, monitorización y acciones correctivas.
- De la certificación aislada a la integración. La organización puede aprovechar su sistema de calidad existente, pero debe demostrar que ese sistema cubre el producto de IA y los requisitos aplicables.
El contexto refuerza la urgencia. El Joint Research Centre de la Comisión estima que la proporción de empresas que usan IA en sectores estratégicos de la UE pasó del 7 % en 2021 al 18 % en 2025. La adopción crece mientras la experiencia especializada y la certeza regulatoria siguen siendo barreras. En ese escenario, una norma operativa puede reducir ambigüedad, pero no sustituye la capacidad de ejecutar y revisar controles.
El impacto para empresas, en seis frentes
1. Operaciones
Los equipos deben definir quién mantiene cada control y con qué frecuencia se revisa. Una matriz de responsabilidades sin dueño operativo será insuficiente cuando llegue una auditoría o un incidente.
2. Producto
Cada cambio relevante —modelo, datos, umbral, interfaz, proveedor o finalidad— debería activar una evaluación proporcional. Tratar el sistema como una versión inmutable es una mala aproximación al riesgo real.
3. Ingeniería
La documentación debe acompañar al desarrollo, no reconstruirse al final. Requisitos, pruebas, validaciones, registros de cambios y decisiones de liberación deben quedar vinculados a la versión que llega a producción.
4. Riesgo y seguridad
La vigilancia posterior a la comercialización convierte los incidentes y casi incidentes en señales de producto. La empresa necesita un canal para detectarlos, clasificarlos, investigar causas y cerrar acciones correctivas.
5. Costes
La integración con un sistema de calidad existente puede evitar duplicaciones, pero no hace desaparecer el trabajo. El coste se desplaza hacia la disciplina de mantener evidencias, medir controles y responder a cambios.
6. Ventaja competitiva
Los proveedores capaces de explicar su ciclo de vida con claridad tendrán menos fricción con clientes regulados y procesos de compra exigentes. La confianza verificable puede convertirse en una condición comercial, no solo jurídica.
Qué hacer esta semana
- Clasificar el inventario de IA. Separar sistemas de alto riesgo, usos internos, componentes de terceros y herramientas que solo asisten a una tarea sin decidir sobre personas.
- Mapear el artículo 17. Comparar las obligaciones aplicables con el sistema de calidad existente y marcar evidencias que faltan, están duplicadas o no tienen responsable.
- Elegir un sistema piloto. No empezar por toda la cartera. Seleccionar un producto representativo y reconstruir su trazabilidad desde el diseño hasta la monitorización en producción.
- Crear un registro de cambios con impacto. Incluir modelo, datos, proveedor, configuración, finalidad, usuarios afectados, pruebas y decisión de liberación.
- Separar norma de asesoramiento. EN 18286 ofrece una vía técnica y jurídica para los requisitos que cubre, pero no reemplaza una evaluación de aplicabilidad ni garantiza por sí sola el cumplimiento total del Reglamento de IA.
Lo que todavía no resuelve
EN 18286 es una pieza, no el Reglamento completo. La propia Comisión señala que se están desarrollando normas armonizadas en áreas como gestión de riesgos, calidad de datos, registro, transparencia, supervisión humana, exactitud, robustez, ciberseguridad y evaluación de conformidad.
También hay un límite práctico: aplicar una norma no convierte un sistema deficiente en confiable. Si los datos no son adecuados, la supervisión humana es decorativa o los controles no se prueban, una documentación impecable solo hará más visible el problema.
Las siguientes señales a vigilar son la publicación de nuevas referencias en el Diario Oficial, las guías de implementación y la forma en que los organismos notificados y los compradores interpreten la evidencia. La presunción de conformidad alcanza los requisitos cubiertos por la norma aplicada; no es una autorización universal para cualquier sistema o uso.
Continuidad editorial de Olbrite
Esta noticia continúa una línea que ya aparece en la vigilancia de la IA médica durante todo su ciclo de vida: aprobar un sistema una vez no basta cuando el entorno y el modelo cambian. También conecta con la IA científica que muestra sus fuentes, porque una decisión auditable necesita algo más que una salida plausible: necesita evidencia rastreable.
La idea que queda
La primera norma armonizada europea para la IA no promete una burocracia más elegante. Propone algo más incómodo y más útil: que la calidad deje de ser una declaración y se convierta en una práctica que pueda observarse, probarse y corregirse mientras el sistema está vivo.
Fuentes consultadas
- Comisión Europea: primera norma armonizada de apoyo al Reglamento de IA publicada en el Diario Oficial, 19 de octubre de 2026.
- EUR-Lex: Decisión de Ejecución (UE) 2026/2274, publicada en el Diario Oficial el 14 de octubre de 2026.
- Comisión Europea: normalización del Reglamento de IA, consultada el 20 de octubre de 2026.
- CEN-CENELEC: EN 18286 y el apoyo al cumplimiento del Reglamento de IA, 29 de julio de 2026.