La banca ya usa IA: Bank Negara marca la línea entre experimentar y escalar
Bajada. El banco central de Malasia recogió respuestas de 113 participantes del sector financiero y encontró que la IA ya se está explorando en operaciones, atención al cliente, fraude, cumplimiento y evaluación de riesgos. Su mensaje no es una prohibición: es una exigencia de gobernanza, datos confiables y responsabilidad antes de ampliar el alcance.
La adopción de IA en las finanzas no está esperando a que las instituciones se sientan completamente preparadas. Ya se está probando en procesos, atención al cliente, prevención del fraude y decisiones de riesgo. La pregunta que empieza a dominar la conversación regulatoria es otra: ¿puede una entidad demostrar quién responde cuando un sistema de IA falla, cambia de comportamiento o afecta a un cliente?
El 19 de noviembre de 2026, Bank Negara Malaysia (BNM) publicó su Feedback Statement on Artificial Intelligence (AI) in the Malaysian Financial Sector, después de consultar el documento de discusión que había emitido en agosto de 2025. El informe reúne las respuestas de 113 participantes, entre entidades financieras, proveedores de pagos, aseguradoras, operadores takaful, proveedores tecnológicos y otros actores del ecosistema.
La señal empresarial es clara: la IA dejó de ser únicamente un experimento del área de innovación. Está entrando en procesos que tocan dinero, clientes, fraude, cumplimiento y acceso a servicios financieros. La ventaja no será desplegarla más deprisa que los demás, sino saber hasta dónde se puede escalar sin perder trazabilidad ni criterio.
El dato que cambia la conversación
BNM no presenta una encuesta sobre una tecnología futura. Presenta una fotografía de adopción en movimiento. Cerca del 80 % de las respuestas procedió de proveedores de servicios financieros y el resto, de otros participantes del ecosistema. Las cifras del informe no significan que todos esos sistemas estén ya en producción: reflejan usos desplegados, en piloto o en exploración dentro de las organizaciones.
Entre las áreas más mencionadas aparecen:
- 64 %: eficiencia operativa y automatización de procesos.
- 61 %: atención al cliente y personalización.
- 52 %: fraude y prevención del blanqueo de capitales (AML).
- 48 %: cumplimiento normativo.
- 43 %: inclusión financiera.
- 32 %: evaluación de riesgos.
La distribución importa porque muestra dónde se está materializando el interés. La conversación no se limita a asistentes internos o a redactar textos. También alcanza funciones que deben justificar decisiones, proteger información y responder ante supervisores y consumidores.
El informe menciona casos como la generación de pruebas y desarrollo de código, asistentes generativos para elevar la productividad del personal, automatización de la gestión de datos, revisión de transacciones para AML, informes regulatorios automatizados y soluciones electrónicas de conocimiento del cliente (e-KYC). Son usos diferentes, con niveles de riesgo diferentes. Tratarlos con una sola política de aprobación sería tan poco útil como aplicar el mismo control a un resumen de reuniones y a una decisión crediticia.
BNM no crea una ley específica de IA — todavía
La conclusión más fácil de leer mal es que el banco central ha introducido una nueva regulación de IA. No lo ha hecho. El documento dice que BNM no está introduciendo regulación específica para IA en esta etapa. Su enfoque parte de marcos existentes, tecnológicamente neutrales y basados en resultados.
La lógica se apoya en tres principios:
- Paridad: las actividades con riesgos similares deben quedar sujetas a requisitos similares, aunque utilicen tecnologías diferentes.
- Proporcionalidad: el rigor del control debe ajustarse al riesgo institucional y sistémico, la complejidad y el impacto potencial.
- Neutralidad: la supervisión no debe favorecer ni penalizar una tecnología concreta, sino evaluar si el resultado y los riesgos están adecuadamente gestionados.
En la práctica, esto evita dos errores. El primero es pensar que añadir la etiqueta “IA” elimina las obligaciones que ya aplican a una actividad financiera. El segundo es imponer el mismo nivel de revisión a todos los casos de uso, aunque sus consecuencias sean radicalmente distintas.
BNM recomienda que los usos de mayor impacto incorporen pruebas, monitorización y supervisión humana más fuertes, con una justificación documentada y revisiones periódicas a medida que cambien el uso o el perfil de riesgo. La responsabilidad no se desplaza al modelo: sigue siendo de la entidad que lo utiliza.
Los riesgos no son solo técnicos
Las respuestas al documento identifican seis familias de riesgo. Algunas ya existen en la banca; la IA puede amplificarlas por su escala, autonomía y complejidad.
- Gobernanza de datos: uso no autorizado de información sensible, filtraciones a través de prompts y datos sesgados o inexactos.
- Ataques contra sistemas de IA: inyección de prompts y creación de identidades sintéticas para sortear salvaguardas o controles e-KYC.
- Riesgo de modelo: falta de claridad sobre quién responde, dificultad para validar y explicar resultados, y sesgos derivados de los datos o del diseño.
- Fraude y estafas habilitados por IA: deepfakes, suplantaciones y campañas de phishing más personalizadas y escalables.
- Dependencia y concentración de terceros: poca visibilidad sobre las prácticas de proveedores y dependencia de un grupo reducido de modelos fundacionales.
- Impacto en el trabajo: sobreconfianza que erosiona el juicio del personal y necesidad de recapacitar o redistribuir funciones.
La lista contiene una lección operativa. La seguridad de un sistema de IA no se resuelve únicamente con una mejor respuesta del modelo. También depende de quién puede acceder a los datos, qué herramientas puede utilizar, cómo se registra una acción, qué proveedor sostiene la infraestructura y qué persona puede detener el proceso.
La lectura Olbrite: la adopción escala cuando la responsabilidad también escala
La tesis de BNM se puede resumir así: la madurez de una IA financiera no se mide por el número de pilotos, sino por la capacidad de una institución para gobernar sus consecuencias.
Eso cambia la unidad de análisis. En lugar de preguntar solo si el modelo alcanza una precisión aceptable, una entidad debe evaluar el sistema completo: datos, instrucciones, integraciones, permisos, personas, proveedores y resultados. Un modelo puede comportarse bien en una prueba aislada y producir un riesgo inaceptable cuando se conecta a un sistema de pagos o a un expediente de cliente.
El documento también anticipa que la IA agéntica exigirá controles adicionales. Cuando un sistema puede ejecutar acciones de varios pasos, la empresa debe definir con claridad qué puede hacer, con qué límites, qué transacciones requieren aprobación humana y cómo se revisa una acción que afecte materialmente a un cliente. Los controles de acceso, los registros y la monitorización deben adaptarse a una autonomía que puede cambiar con el tiempo.
Para las empresas de cualquier sector, el aprendizaje es transferible. La regulación financiera hace visibles preguntas que pronto aparecerán en más procesos empresariales: ¿quién autoriza una acción?, ¿qué evidencia queda?, ¿qué ocurre si el sistema cambia?, ¿qué proveedor concentra el riesgo?, ¿quién tiene autoridad para corregirlo?
Qué cambia para una empresa
Operaciones: el inventario debe incluir decisiones y permisos
No basta con registrar qué modelo se contrató. Hay que saber qué proceso toca, con qué datos trabaja, qué herramientas puede invocar, qué acciones puede iniciar y dónde interviene una persona. Este inventario permite diferenciar un asistente de productividad de un sistema que puede cambiar un registro, aprobar una excepción o afectar a un cliente.
Personas: la responsabilidad necesita nombre y autoridad
Una política genérica que diga “revisión humana” no responde quién revisa, qué información recibe ni cuándo puede detener el sistema. Para cada uso relevante conviene asignar un responsable, un aprobador y una vía de escalamiento. La intervención humana debe ser una capacidad real, no una frase en el procedimiento.
Producto: diseñar límites antes de diseñar autonomía
Las nuevas funciones de IA deberían salir con límites de acceso, umbrales de acción y registros de auditoría. Si el equipo de producto deja estas decisiones para después del lanzamiento, la arquitectura puede terminar haciendo difícil o costoso controlar el comportamiento.
Riesgo: la evaluación debe continuar después del piloto
Los datos cambian, los proveedores actualizan modelos y los usuarios descubren nuevas formas de utilizar un sistema. La validación inicial no es suficiente. La organización necesita señales para saber cuándo repetir pruebas, reducir permisos o retirar una función.
Costes: el precio incluye supervisión y dependencia
Un proveedor barato puede trasladar costes a la revisión manual, la integración, la respuesta a incidentes o la salida hacia otra plataforma. También puede crear una dependencia difícil de detectar. Comparar precios sin medir monitorización, controles, datos y portabilidad produce una falsa economía.
Ventaja competitiva: demostrar control acelera la confianza
Una empresa que puede explicar sus límites, conservar evidencias y responder a un incidente está mejor preparada para vender a clientes exigentes, superar revisiones y ampliar un piloto. La gobernanza deja de ser solo una barrera de cumplimiento y se convierte en una condición para escalar con credibilidad.
Qué hacer esta semana
- Clasificar los usos de IA por impacto. Separa productividad interna, atención al cliente, decisiones financieras, fraude, cumplimiento y acciones autónomas. No todos necesitan el mismo nivel de control.
- Asignar un dueño por caso de uso. Documenta quién responde por el resultado, quién aprueba cambios y quién puede suspender el sistema.
- Mapear datos, permisos y terceros. Registra qué información entra, dónde se procesa, qué proveedor participa y qué herramientas o sistemas puede tocar.
- Definir una prueba y un umbral de parada. Antes de escalar, fija qué debe funcionar, qué desviación es tolerable y qué señal exige revisión humana o retirada.
- Preparar un registro de evidencia. Conserva la versión del modelo, configuración, datos de prueba, resultados, incidentes, intervención humana y fecha de la próxima revisión.
Qué observar ahora
El siguiente movimiento de BNM no es una obligación inmediata, sino una agenda de construcción de capacidades. El banco central señala que desde 2027 explorará con la industria un AI Responsible Innovation Forum (ARIF) para compartir aprendizajes, identificar retos y orientar futuras pruebas. También menciona una vía de pruebas para soluciones de IA y posibles iniciativas de acceso a datos, incluidos datos sintéticos, con salvaguardas de privacidad, seguridad y gobernanza.
Hay dos piezas que merecen seguimiento. La primera es cómo se traducirán los principios generales en pruebas concretas para sistemas agénticos, fraude y decisiones que afecten al consumidor. La segunda es el próximo AI Model Risk Management Framework que prepara el Chief Risk Officers’ Forum del Asian Institute of Chartered Bankers. El documento lo presenta como una guía futura, no como una norma ya vigente.
También conviene no exagerar el alcance del informe. Es una declaración de feedback y orientación de desarrollo; no certifica que una institución concreta sea segura ni sustituye el análisis legal, de riesgo o de protección de datos aplicable a cada caso. Su valor está en mostrar hacia dónde se mueve la expectativa: innovar, sí, pero con controles que puedan explicarse y comprobarse.
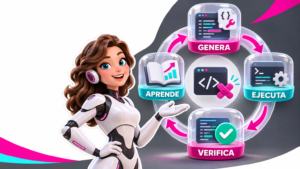
Esta conversación continúa dos líneas que ya hemos tratado en Olbrite. La confianza en la IA empieza a medirse explicaba por qué una empresa necesita protocolos repetibles para convertir promesas en evidencia. Y la IA ya tiene un examen más incómodo mostraba que el rendimiento real aparece en el ciclo completo de generación, ejecución, verificación y aprendizaje. El caso financiero añade una pregunta decisiva: quién gobierna ese ciclo cuando sus resultados tienen consecuencias para otras personas.
La próxima frontera de la IA financiera no será demostrar que un sistema puede actuar. Será demostrar que una institución sabe cuándo debe dejarlo actuar, cuándo debe limitarlo y quién responde cuando el mundo no se comporta como la prueba.
Fuentes consultadas
- Bank Negara Malaysia: Feedback Statement on Artificial Intelligence (AI) in the Malaysian Financial Sector, publicado el 19 de noviembre de 2026.
- Documento oficial en PDF, especialmente las páginas 3–7, 14–18 y 20–23.
- Bank Negara Malaysia: Discussion Paper on Artificial Intelligence in the Malaysian Financial Sector, antecedente de la consulta publicada en agosto de 2025.