Durante los últimos dos años, la conversación sobre la seguridad de la inteligencia artificial en las empresas estuvo dominada por dos preocupaciones principales: la fuga de datos confidenciales en ventanas de chat y las alucinaciones de los modelos de lenguaje. Las organizaciones respondieron redactando políticas de uso aceptable, implementando filtros de contenido y configurando pasarelas para restringir qué información compartían los empleados con plataformas externas.
Sin embargo, el despliegue de la IA ha cruzado una frontera crítica. Ya no estamos en la era de los chatbots pasivos que esperan una pregunta humana; estamos en la era de los agentes de IA autónomos. Estos sistemas leen correos, ejecutan código en terminales, consultan bases de datos internas, gestionan pagos y se comunican con otros servicios a través de protocolos abiertos como MCP (Model Context Protocol). Y cuando un agente opera con privilegios a nivel de sistema, el vector de riesgo cambia drásticamente.
El problema fundamental de esta transición quedó resumido de forma contundente en la conferencia Fal.Con 2026, donde CrowdStrike anunció el lanzamiento de Falcon Guardian: «La gobernanza por sí sola no puede detener a un agente que ya está en movimiento». La seguridad de la IA empresarial ha dejado de ser un asunto de políticas teóricas para convertirse en un problema de tiempo de ejecución (runtime) y control directo en el endpoint.
Cuando la autonomía supera a la autoridad: el vacío de gobernanza
Hasta ahora, gran parte del enfoque corporativo frente a la IA ha sido postural. Los comités de riesgos elaboran matrices de cumplimiento y definen qué modelos están permitidos. Pero como advierten los análisis de la Cloud Security Alliance sobre la brecha de gobernanza en agentes, más del 90% de los líderes de seguridad corporativos carecen de visibilidad sobre las identidades y los permisos que realmente utilizan los agentes en sus redes.
Un agente de software, por diseño, actúa en representación de un usuario o de un proceso corporativo. Cuando se le encarga conciliar cobros, desplegar infraestructura en la nube o responder incidencias técnicas, el agente genera llamadas al sistema, consultas de red y modificaciones de archivos que, para las herramientas tradicionales de seguridad, son indistinguibles del comportamiento de un empleado legítimo.
Si ese agente se encuentra con una instrucción maliciosa oculta en un documento o en una página web externa (inyección indirecta de prompt), o si un fallo lógico lo lleva a ejecutar un comando destructivo en segundo plano, las políticas estáticas son inútiles. La postura te dice qué podría salir mal; la gobernanza intenta reducir el alcance; pero solo la monitorización en tiempo de ejecución puede interceptar y neutralizar una acción antes de que cause un daño irreversible.
La anatomía de las nuevas amenazas en la empresa agéntica
Para los directores de tecnología (CTO), de seguridad (CISO) y de operaciones (COO), entender las nuevas amenazas agénticas requiere dejar atrás los viejos modelos mentales de ciberseguridad:
- Inyecciones de prompt indirectas y envenenamiento de contexto: Un agente asignado a revisar facturas en PDF o recopilar información web puede ingerir texto malicioso diseñado para alterar sus instrucciones base. El agente no «alucina»: sigue fielmente una orden maliciosa camuflada dentro de sus datos de entrada.
- Secuestro de herramientas y elevación de privilegios: Si un agente dispone de acceso a terminales, APIs o conectores MCP con credenciales amplias, un atacante no necesita vulnerar el servidor central; basta con manipular el flujo de razonamiento del agente para que este invoque comandos privilegiados en su nombre.
- Agentes en la sombra (Shadow AI Agents): Equipos internos y desarrolladores despliegan agentes locales en sus estaciones de trabajo (Windows o macOS) para acelerar sus tareas diarias sin la supervisión ni el registro del área de seguridad corporativa.
- Movimiento lateral y exfiltración en segundo plano: Debido a que los agentes están pensados para encadenar acciones complejas de forma desatendida, un agente comprometido puede extraer datos sensibles entre sistemas heterogéneos antes de que un operador humano note la anomalía.
AIDR: Detección y Respuesta para Agentes de IA en el Endpoint
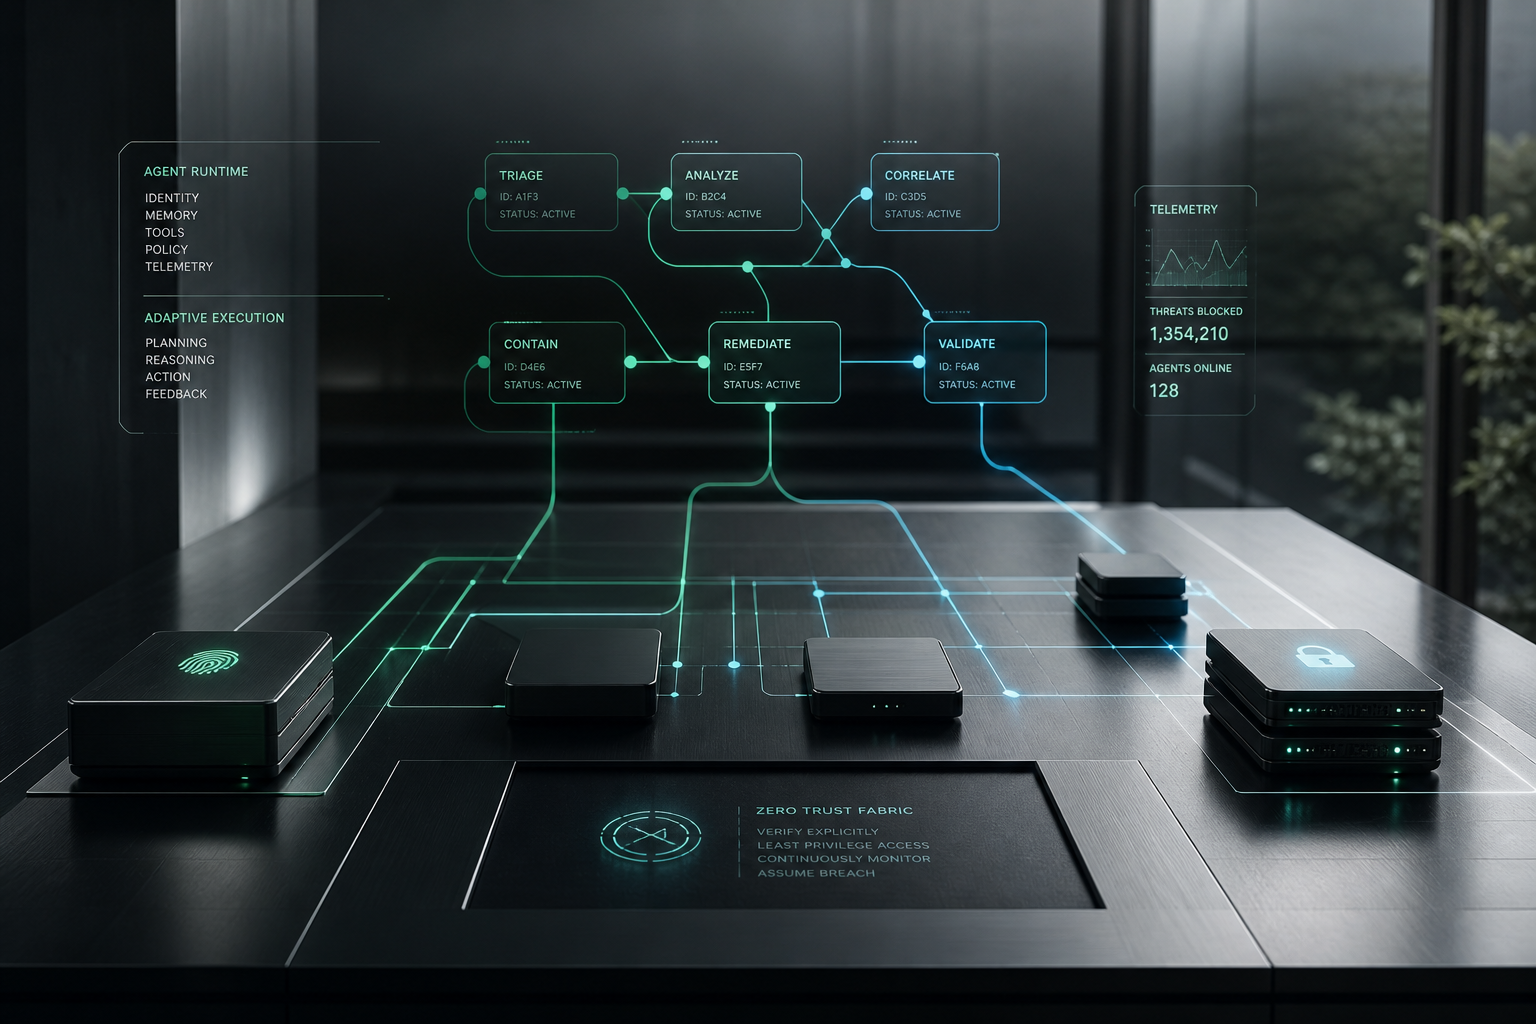
Frente a este escenario, la industria de la ciberseguridad está creando una nueva categoría: AIDR (AI Detection and Response). La premisa técnica es clara: el endpoint (la estación de trabajo del empleado o la máquina virtual donde el agente razona y ejecuta) es el único punto de control con visibilidad total sobre la ejecución.
La propuesta de Falcon Guardian y de esta nueva ola de herramientas de seguridad para IA se estructura en cuatro pilares operativos esenciales:
- Descubrimiento e inventario continuo de agentes: Detección automática de qué agentes de IA (autorizados o no oficiales) se están ejecutando en los equipos corporativos, qué bibliotecas utilizan y quién los inició.
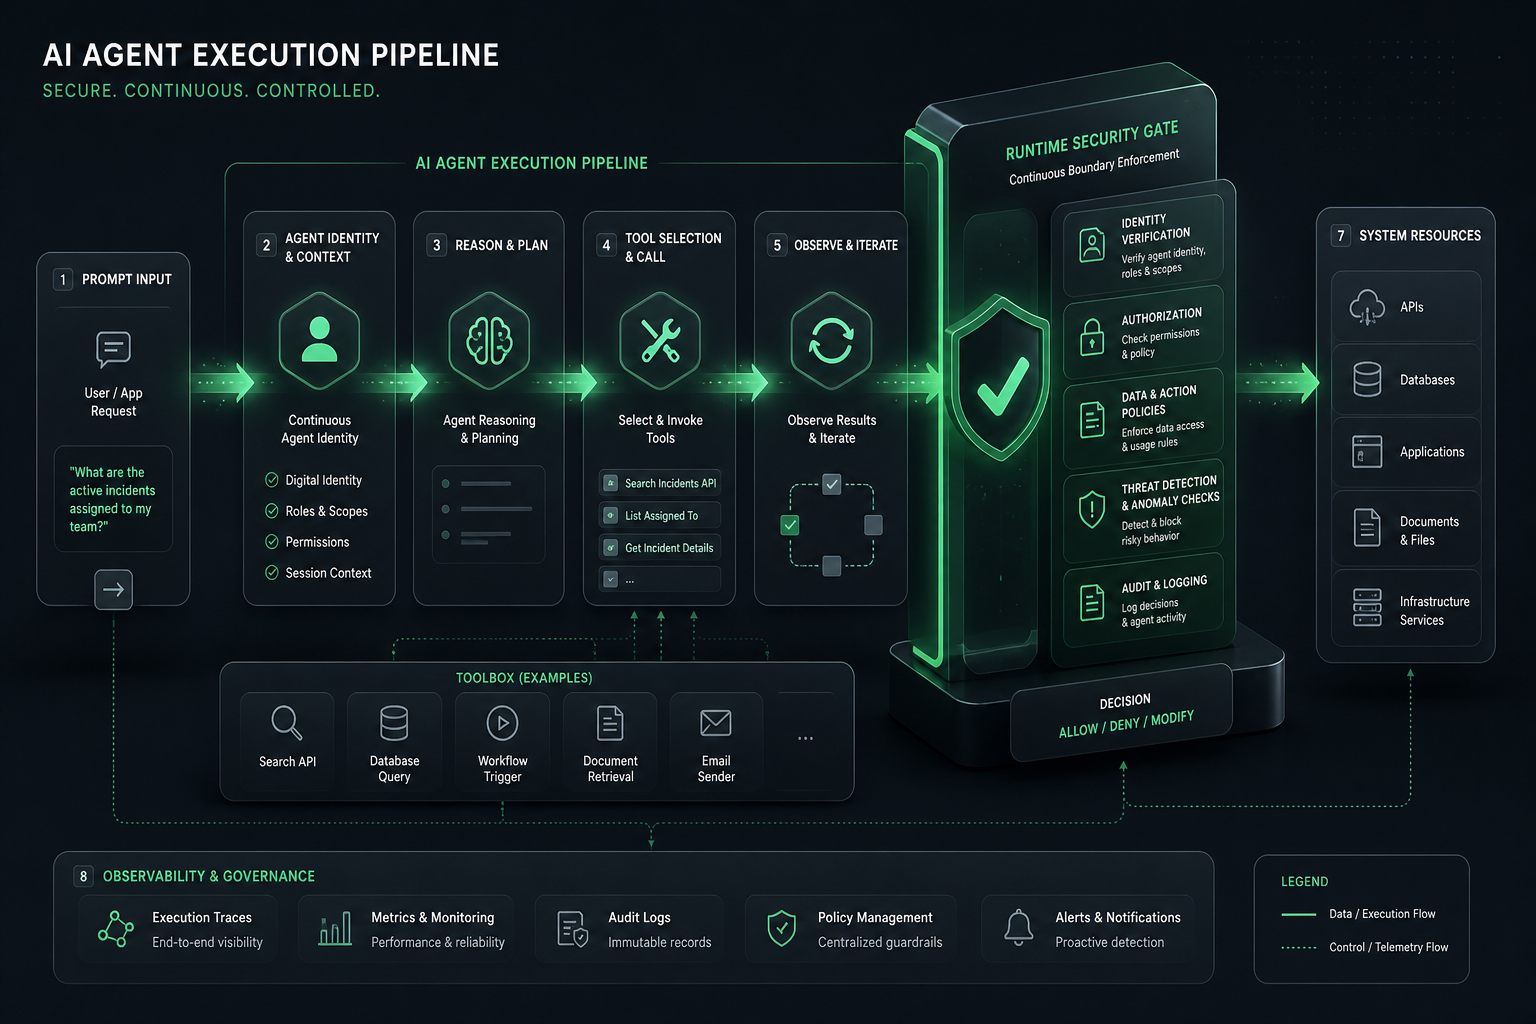
- Grafo de ejecución causal: Vinculación directa entre el prompt inicial, la identidad asignada al agente, las herramientas o habilidades (skills) invocadas y las llamadas al sistema operativo resultantes. Esto permite reconstruir la intención exacta detrás de cada comando.
- Identidad continua y control de acceso: En lugar de otorgar permisos estáticos permanentes, se valida la autorización del agente en cada paso operativo, restringiendo dinámicamente qué acciones del sistema puede desencadenar según el contexto.
- Contención del radio de impacto en tiempo real: Si el comportamiento del agente se desvía de los límites seguros o detecta un intento de explotación, el sistema aísla el proceso antes de que la orden llegue a bases de datos críticas o infraestructura de producción.
Qué significa esto para la estrategia de automatización de tu empresa
El surgimiento de la seguridad para agentes en tiempo de ejecución no debe interpretarse como un obstáculo para la adopción de la IA, sino exactamente como lo contrario: el habilitador indispensable para que las empresas se atrevan a delegar trabajo real.
Muchas organizaciones mantienen a sus equipos limitados a pruebas piloto en entornos aislados precisamente porque no pueden responder con certeza a preguntas elementales: ¿Qué ocurre si el agente comete un error en la base de datos? ¿Quién audita qué archivos abrió el agente durante la noche? ¿Cómo evitamos que un conector exponga secretos corporativos?
Para construir una operación verdaderamente escalable y segura basada en agentes, las empresas deben adoptar tres decisiones prácticas desde hoy:
- Pasar del inventario de modelos al inventario de ejecución: Dejar de enfocarse únicamente en qué modelo LLM se contrata y empezar a mapear qué herramientas, scripts y permisos tienen concedidos los agentes que operan en los equipos del personal.
- Aplicar el principio de mínimo privilegio agéntico: Ningún agente debe operar con credenciales genéricas de administrador. Las claves de API y las herramientas deben estar delimitadas a las funciones estrictamente necesarias para la tarea en curso.
- Establecer barreras de contención activas: Incorporar supervisión en tiempo de ejecución y puntos de control que permitan auditar cada paso de la cadena causal antes de autorizar acciones críticas o irreversibles.
La ventaja competitiva en 2026 ya no pertenecerá a las organizaciones que simplemente acumulen suscripciones a modelos más inteligentes, sino a aquellas que cuenten con la infraestructura de gobernanza y seguridad en tiempo de ejecución necesaria para poner agentes autónomos a trabajar en el corazón de su negocio con absoluta confianza.