La IA acelera la caza de vulnerabilidades; el parche ya no puede esperar días
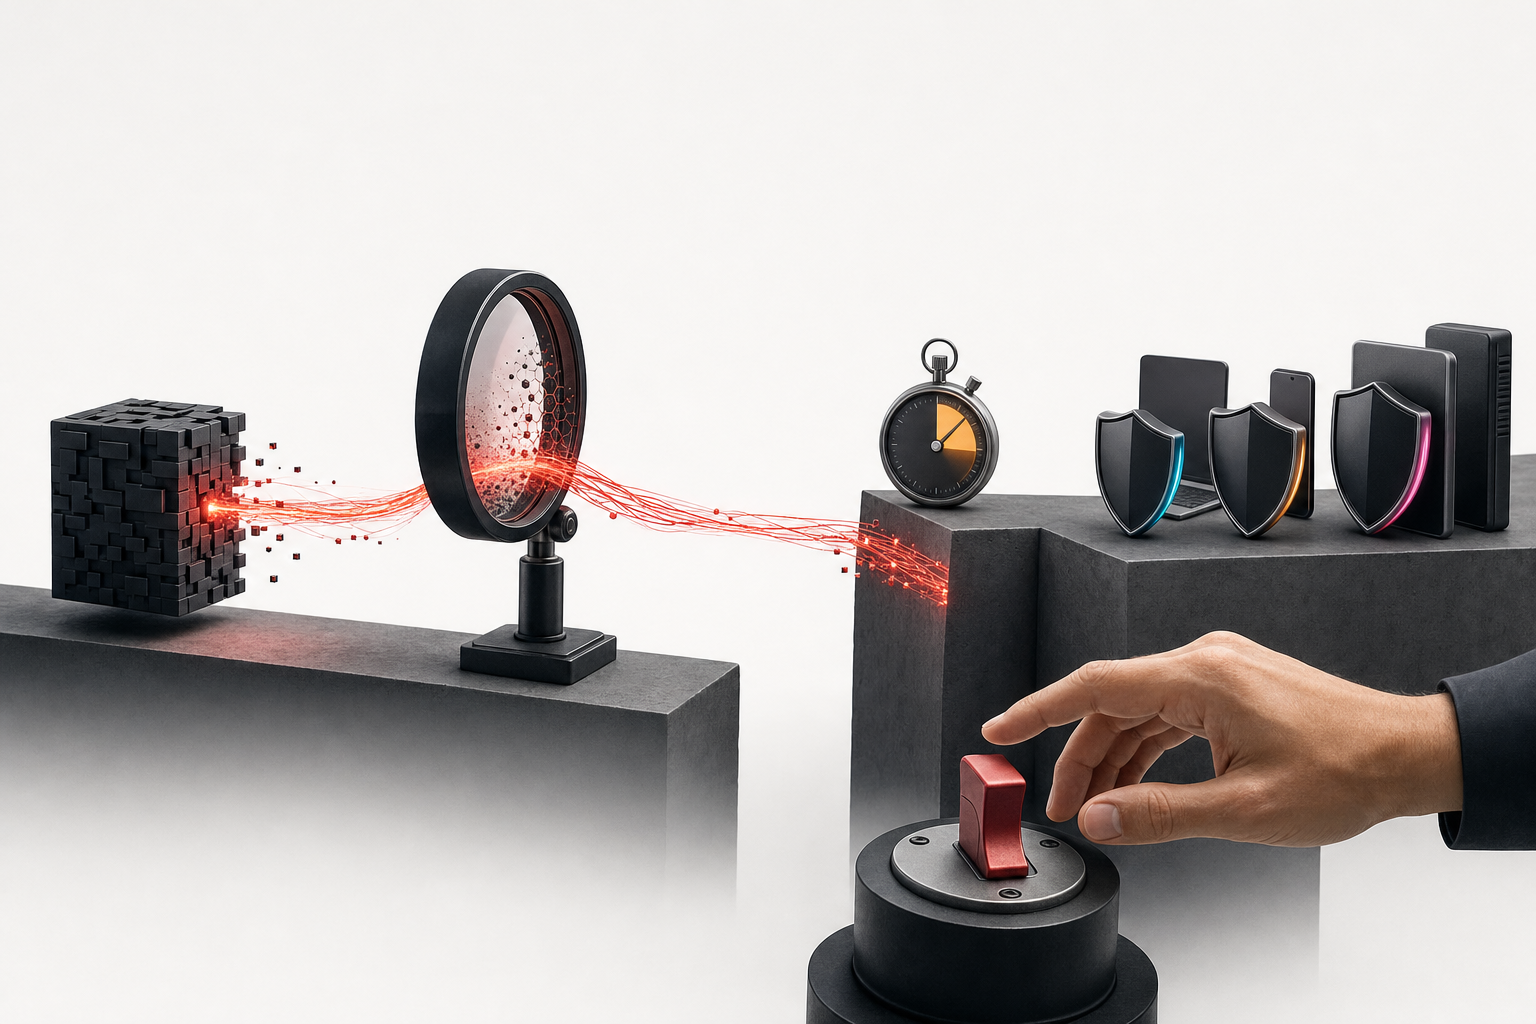
Bajada: Microsoft explica cómo usa IA y agentes especializados para encontrar, validar y remediar fallos en Windows. La otra mitad de la ecuación es menos cómoda: cuando el parche se publica, los atacantes también pueden acelerar el camino hacia el exploit.
El problema empieza cuando el arreglo llega tarde
Durante años, una empresa podía tratar el parcheo como una tarea importante pero programable: recibir la actualización, probarla, desplegarla por etapas y completar el ciclo en días o semanas. Esa cadencia se vuelve más frágil cuando los modelos de IA reducen el trabajo experto necesario para estudiar una vulnerabilidad ya divulgada.
El 5 de noviembre de 2026, Microsoft publicó “A new standard for vulnerability management in the AI era”. El texto describe una evolución de su gestión de vulnerabilidades en cuatro frentes: descubrimiento, remediación, validación y despliegue. La tesis operativa es clara: encontrar antes no basta; la protección debe llegar a los dispositivos con la misma urgencia.
Qué está haciendo Microsoft
Microsoft señala a MDASH, un escáner de código de tipo agéntico que combina varios modelos y agentes especializados para encontrar y validar posibles vulnerabilidades. El equipo de seguridad y los ingenieros revisan los hallazgos y deciden la respuesta. La compañía subraya que la responsabilidad y el juicio humano siguen siendo parte del proceso.
La IA también ayuda a evaluar el impacto, identificar qué versiones están afectadas, localizar variantes en código relacionado, comparar opciones de corrección, preparar estrategias de backporting y crear pruebas de seguridad y regresión. En la fase de validación, Microsoft la aplica a la selección y creación de tests, el triaje, el análisis y los informes.
El resultado no debe medirse solo por el número de fallos encontrados. El objetivo declarado es separar señales relevantes de falsos positivos y entregar a los ingenieros información accionable. En su documentación técnica, Microsoft describe MDASH como un pipeline de varios pasos que prioriza archivos, ejecuta más de cien agentes especializados, valida hipótesis con análisis de flujo y resolución de tipos, y consolida hallazgos duplicados.
La cifra que necesita contexto: más de 1.100 CVE
Microsoft afirma que la actualización mensual de seguridad de octubre de 2026 abordó más de 1.100 vulnerabilidades identificadas como CVE para Windows. Esa cifra no significa, por sí sola, que Windows se haya vuelto menos seguro. En el marco que presenta la compañía, refleja que se examinó más código y que se descubrieron y cerraron más problemas.
La distinción importa para cualquier cuadro de mando de seguridad: contar hallazgos no equivale a medir exposición. Una métrica más útil es cuántos días pasan entre la publicación de la protección y su instalación en los activos que realmente importan.
La ventana de parcheo se está estrechando
La advertencia no llega solo de Microsoft. En junio, Anthropic evaluó el efecto de los modelos de lenguaje sobre los exploits N-day: vulnerabilidades ya divulgadas y corregidas en parte de los sistemas, pero todavía pendientes en otros. En sus pruebas, el modelo Mythos Preview produjo ocho exploits de ejecución de código a partir de 18 parches de Firefox y ocho cadenas de escalada de privilegios contra 21 parches del kernel de Windows. Es una evaluación de laboratorio de Anthropic, no una medición de campañas reales, pero ilustra por qué el llamado patch gap merece otra escala temporal.
El propio artículo de Microsoft cita ese riesgo: después de que se publique una actualización, el parche puede ser analizado para inferir qué cambió y buscar cómo aprovecharlo en sistemas que aún no se han actualizado. En una muestra empresarial de agosto de 2026, Microsoft indica que menos de la mitad de los dispositivos había instalado la actualización de seguridad dos semanas después de su lanzamiento y que aproximadamente uno de cada cuatro seguía sin instalarla al cabo de cuatro semanas.
La consecuencia para los responsables de TI no es instalar a ciegas. Es dejar de tratar el despliegue como el último eslabón administrativo. La prueba, la priorización y la reversión deben diseñarse para reducir el tiempo entre “la protección existe” y “la protección está activa”.
La lectura Olbrite: la ventaja está en cerrar el circuito
La IA está acelerando los dos lados del problema: ayuda al defensor a buscar, entender y corregir; también puede ayudar al atacante a estudiar un cambio público. Por eso la ventaja no estará en comprar el escáner más llamativo, sino en operar un circuito completo y medible.
Un equipo maduro puede responder cuatro preguntas sin reconstruir la historia a mano:
- Qué se encontró: vulnerabilidad, gravedad, evidencia y sistemas afectados.
- Qué se corrigió: versión, mitigación, prueba y riesgo residual.
- Dónde sigue abierto: inventario de activos, exposición, excepciones y motivo.
- Cuánto tardó: tiempo desde la publicación hasta la protección efectiva.
Este enfoque conecta con una conversación que Olbrite ya había planteado en La IA ya no puede ser una caja negra cuando ocurre un incidente: cuando un sistema actúa o falla, la organización necesita evidencia operativa, no solo una promesa de control. En gestión de vulnerabilidades, esa evidencia incluye el hallazgo, la decisión, el despliegue y la confirmación de que el activo quedó protegido.
También complementa La reproducibilidad de una IA puede romperse antes de que empiece a aprender. Un hallazgo asistido por IA no debería convertirse en una orden automática solo porque el modelo lo produjo: hay que repetir, validar y conservar el contexto suficiente para saber si la señal es consistente y accionable.
Qué cambia para las empresas
Operaciones: medir días de exposición, no ciclos de parche
El indicador central debería ser el tiempo entre la disponibilidad del arreglo y su instalación por grupos de activos. Segmentar por servidores, puestos, identidad, sistemas expuestos a internet y dispositivos críticos evita que una media cómoda oculte un riesgo concentrado.
Personas: el juicio humano debe moverse al punto de decisión
La automatización puede ordenar señales, preparar pruebas y recomendar una ruta. La decisión sobre excepciones, cambios irreversibles y activos críticos necesita un responsable identificable. La supervisión no debe consistir en releer todo: debe concentrarse en los hallazgos con mayor impacto y en los casos que el sistema no puede demostrar.
Producto y desarrollo: la seguridad entra antes
Si el escaneo inteligente solo se ejecuta después de que el código llegue a producción, el equipo pierde la oportunidad de corregir barato. La integración con repositorios y pipelines debe conservar trazabilidad del hallazgo hasta el cambio validado, sin sustituir los controles deterministas y las revisiones de ingeniería.
Riesgo: actualizar también es una decisión de negocio
Una excepción de parcheo tiene coste. Debe registrar qué activo queda expuesto, qué control compensatorio existe, quién acepta el riesgo, cuándo caduca la excepción y qué evento la obliga a revisarse. Sin esa fecha de salida, una medida temporal se vuelve infraestructura permanente.
Costes: la velocidad reduce investigación repetida
La evidencia estructurada ahorra horas de seguridad, operaciones, ingeniería y soporte cuando aparece un falso positivo, una incompatibilidad o una nueva señal de explotación. El gasto no desaparece; se mueve desde la reconstrucción urgente hacia un proceso que puede auditarse y mejorarse.
Estrategia: la confianza será demostrable
Los clientes y socios no preguntarán únicamente cuántas vulnerabilidades detecta una herramienta. Preguntarán cuánto tarda la organización en proteger los activos importantes, cómo valida la corrección y qué sucede cuando el parche no puede instalarse todavía. Esa capacidad será parte de la resiliencia competitiva.
Qué hacer esta semana
- Construir un inventario de exposición. Relacionar activos, propietario, criticidad, conexión a internet, identidad, datos sensibles y ventana de mantenimiento.
- Definir un SLA de protección en días. Separar estaciones, servidores, identidad, activos públicos y sistemas que requieren pruebas especiales.
- Priorizar por impacto y no por volumen. Usar gravedad, explotabilidad, exposición y valor del activo; no convertir la lista de CVE en una cola plana.
- Probar un flujo de despliegue por etapas. Medir qué tarda en detectar, validar, desplegar, confirmar y revertir una actualización en un grupo controlado.
- Registrar excepciones con vencimiento. Toda demora debe incluir motivo, responsable, control compensatorio y fecha de revisión.
Qué observar ahora
La dirección es evidente, pero quedan límites. MDASH se describe como una capacidad de vista previa y sus resultados dependerán del código, la configuración, el acceso y la calidad de la validación. Los hallazgos de IA no deben sustituir a las herramientas deterministas, las pruebas de seguridad ni la experiencia de los ingenieros.
Tampoco conviene convertir el estudio de Anthropic en una predicción automática de ataques. No demuestra que cada parche será explotado ni que una campaña completa se resuelva en horas. Sí aporta una señal suficiente para revisar una suposición antigua: que el trabajo especializado necesario para estudiar un parche siempre concede semanas de margen.
Queda por ver cómo cambiarán los calendarios de publicación, la priorización de parches, la medición de explotabilidad y las políticas de sistemas heredados. La pregunta práctica ya puede responderse: ¿cuántos días de exposición acepta la empresa para sus activos de mayor valor y qué evidencia demuestra que ese límite se cumple?
La protección empieza cuando el arreglo llega al activo
La IA puede acelerar el descubrimiento de una vulnerabilidad y acortar su corrección. Pero un hallazgo que no se valida, un parche que no se despliega o una excepción que nadie revisa no protegen a nadie. En la era de los exploits medidos en horas, la seguridad deja de terminar cuando se publica el arreglo: termina cuando la organización puede demostrar que el activo correcto recibió la protección.
Fuentes consultadas
- Microsoft Windows Experience Blog — A new standard for vulnerability management in the AI era, 5 de noviembre de 2026
- Microsoft Learn — Codename MDASH Overview
- Anthropic — Measuring LLMs’ impact on N-day exploits, 8 de junio de 2026
- Microsoft Security Blog — Securing code, agents, and models across the development lifecycle, 2 de junio de 2026