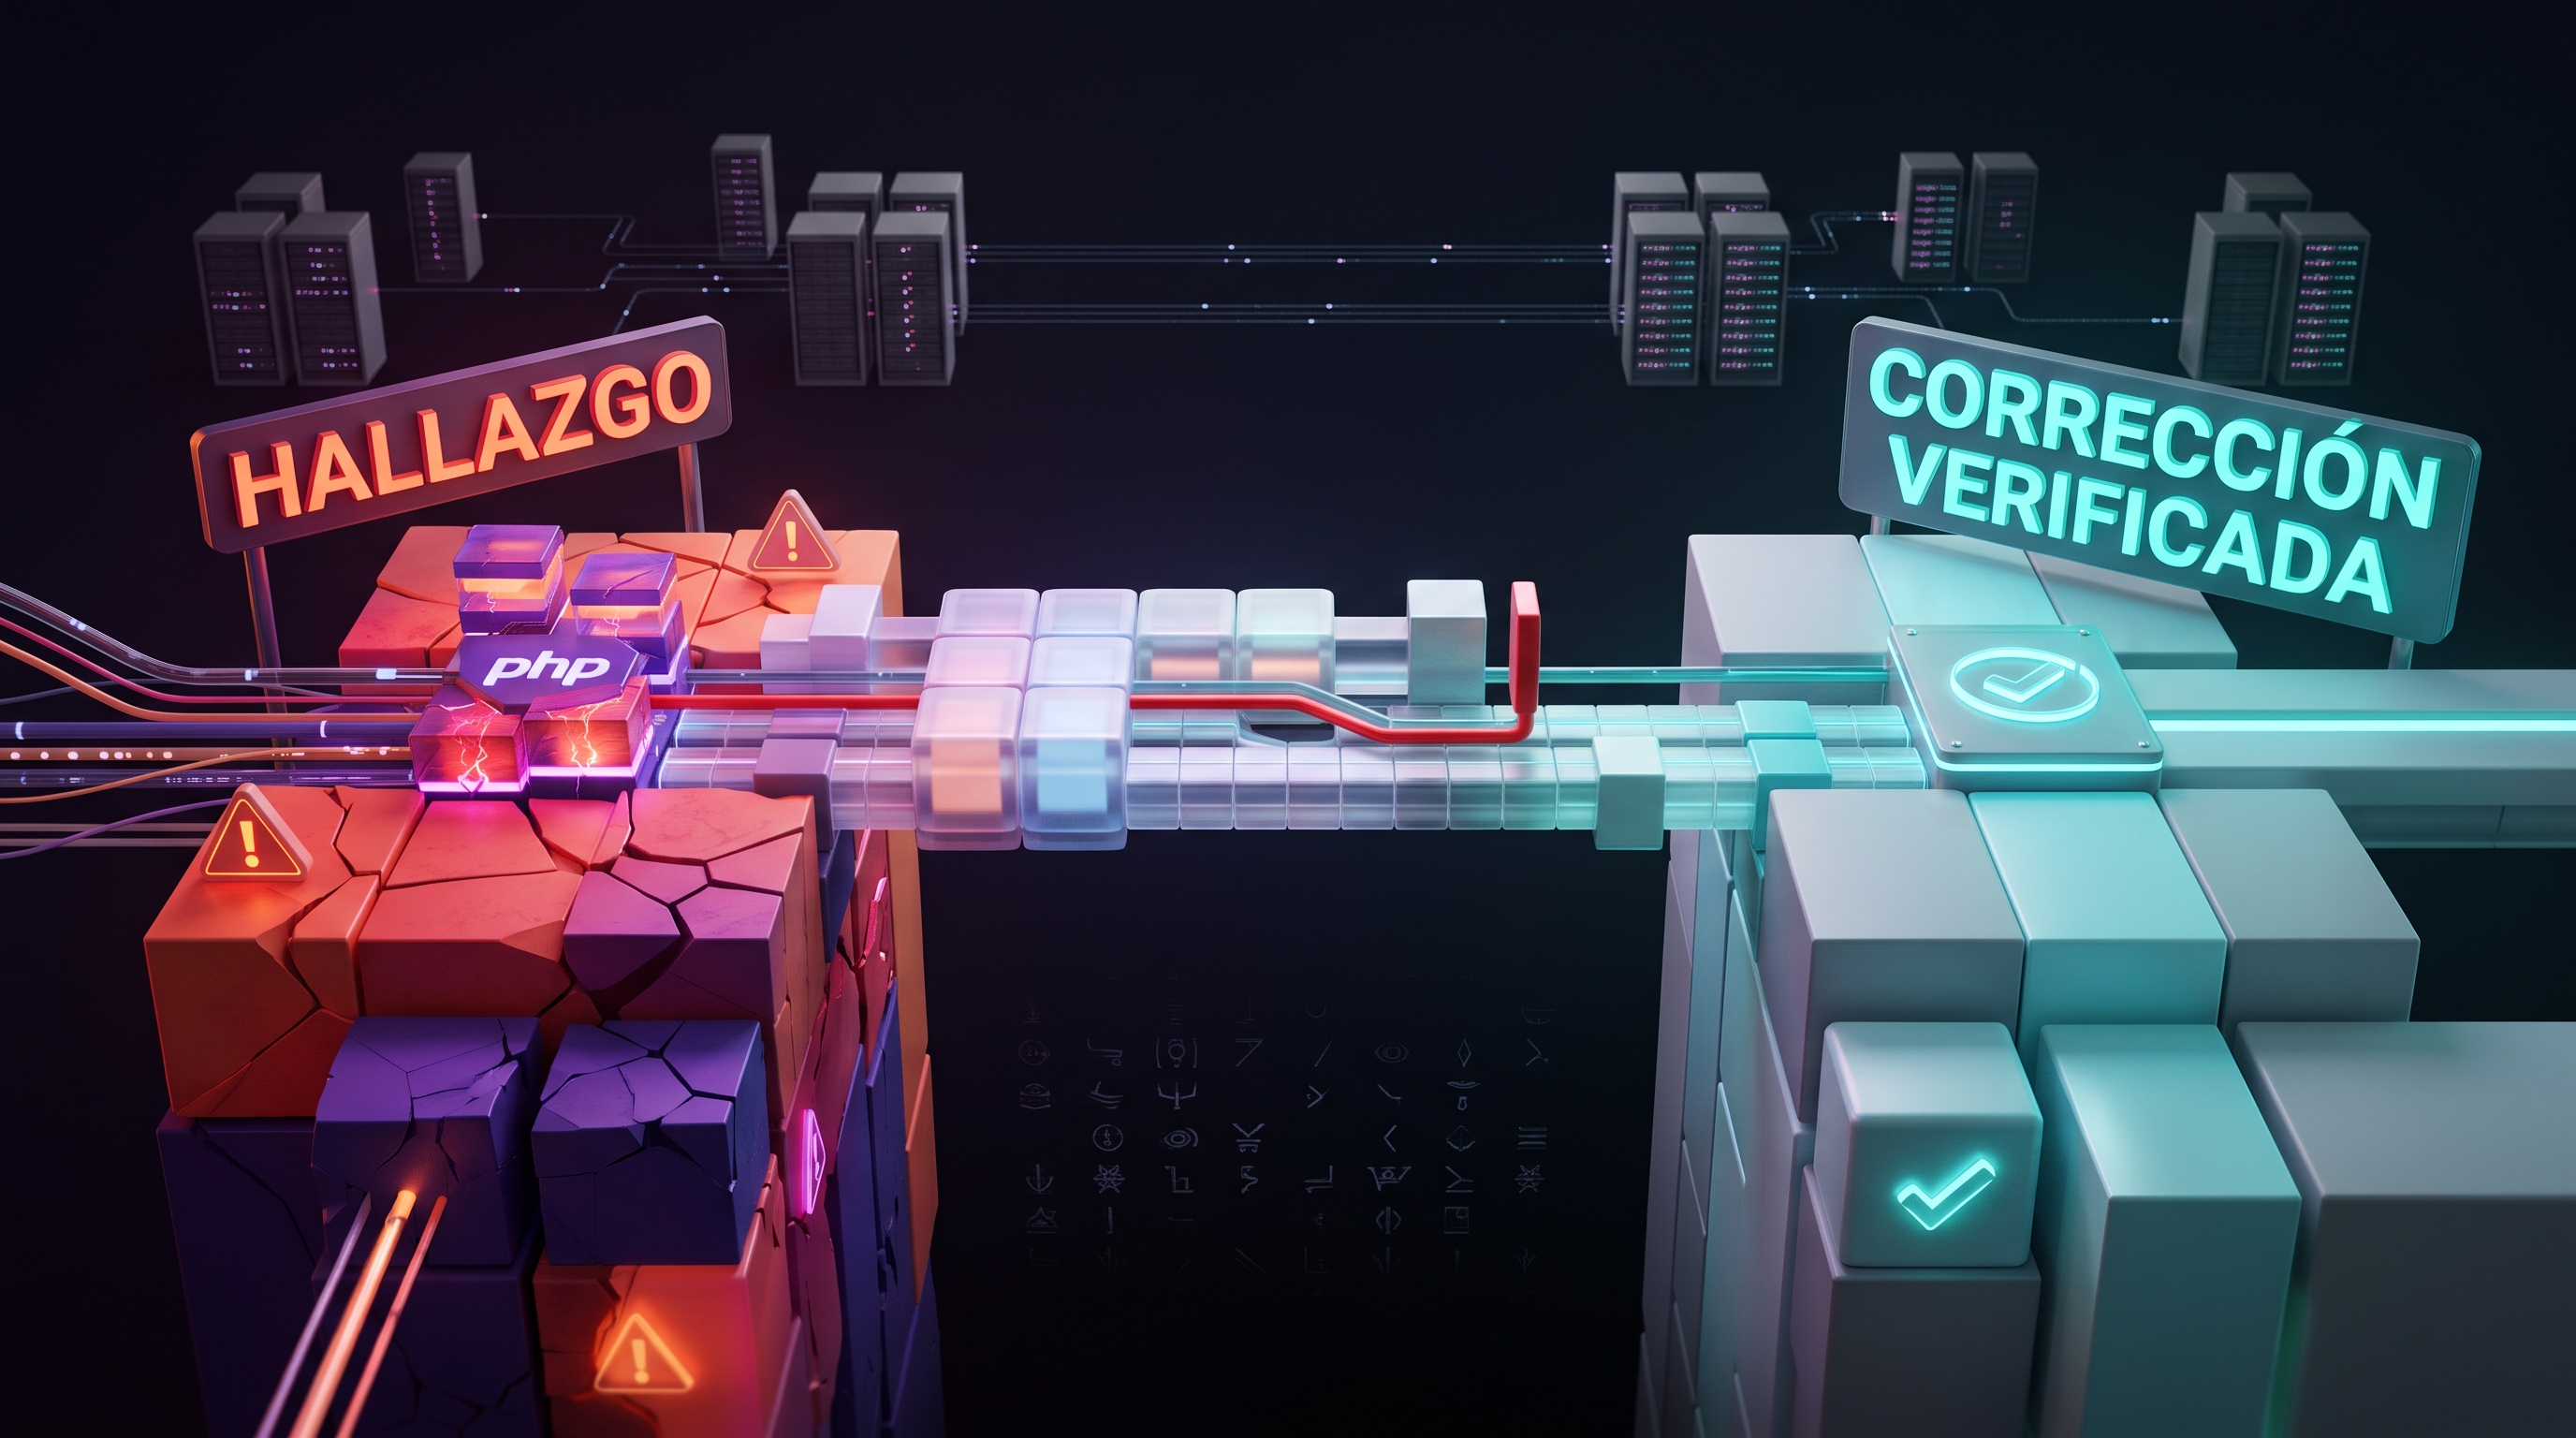
La vulnerabilidad de PHP conocida como PHP2Shell obliga a las empresas a mirar un problema menos vistoso que el descubrimiento: saber qué ejecutan, parchearlo rápido y demostrar que la corrección llegó a producción.
La noticia empezó como un hallazgo técnico y terminó como una prueba de madurez operativa. El 21 de octubre, el proyecto PHP publicó actualizaciones para corregir dos vulnerabilidades críticas capaces de permitir ejecución remota de código sin autenticación. La investigación que ayudó a destaparlas combinó revisión humana, herramientas de seguridad y modelos de inteligencia artificial. La respuesta que evita el daño, sin embargo, sigue dependiendo de inventario, responsables y capacidad de parcheo.
Qué ocurrió con PHP2Shell
PHP publicó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 para corregir dos fallas identificadas como CVE-2026-109618 y CVE-2026-109619. Los avisos de seguridad de PHP las califican como críticas y sitúan su severidad en CVSS 9.2 sobre 10.
La primera, CVE-2026-109618, se relaciona con la corrupción de memoria cuando PHP alcanza un estado de falta de memoria —out of memory, u OOM— en un momento concreto del procesamiento de una solicitud. La segunda, CVE-2026-109619, se relaciona con estado global obsoleto que puede conservar referencias a memoria de una solicitud anterior y ser utilizado por un proceso persistente.
No hace falta convertir este artículo en una guía de explotación para entender la gravedad. En determinadas configuraciones, un atacante no autenticado puede llegar a ejecutar código con los privilegios del proceso web. La exposición no depende únicamente de la aplicación que corre encima: el problema está en el motor de PHP y puede alcanzar distintos modos de ejecución, incluidos Apache con mod_php, PHP-FPM, php-cgi, FrankenPHP y LiteSpeed.
La Fundación PHP explica el contexto técnico y organizativo de la corrección. La CISA pidió aplicar el parche de inmediato y, en su actualización del 23 de octubre, indicó que no había observado explotación exitosa en la naturaleza al momento de publicar el aviso. Esa frase no equivale a una garantía futura: describe el estado de la evidencia disponible cuando CISA actualizó su alerta.
La IA redujo la barrera del descubrimiento
El caso también importa por cómo se encontraron y validaron las fallas. OpenAI describió en Patch the Planet una coordinación con mantenedores, investigadores y proveedores de seguridad. La firma Calif identificó una falla crítica usando GPT-5.6 Sol, mientras que Wiz informó descubrimientos independientes y trabajó con otros modelos y herramientas.
La investigación publicada por Wiz sostiene que las vulnerabilidades afectaban a versiones de PHP que se remontaban a la rama 5.4 y que el trabajo para demostrar su explotabilidad exigía encadenar varios problemas de memoria y adaptar las pruebas a distintos entornos. La Fundación PHP, por su parte, describe un proceso que incluyó auditorías externas, reproducciones, builds con sanitizadores y revisión de personas con conocimiento profundo del código.
Esa combinación deja una lectura más útil que el titular fácil “la IA encontró un bug”. Los modelos pueden acelerar la búsqueda de variantes, el análisis de código, la generación de hipótesis y la validación de informes. No sustituyen el juicio sobre el impacto, la coordinación de una divulgación responsable ni la decisión de qué parche preserva compatibilidad sin abrir otro problema.
La velocidad del descubrimiento cambia la economía de la defensa. Una vulnerabilidad que antes permanecía escondida porque exigía demasiadas horas de investigación puede entrar ahora en el circuito de análisis de una forma mucho más rápida. Eso es una ventaja para los defensores solo si la organización también puede acortar la distancia entre hallazgo, inventario, decisión y corrección.
La lectura Olbrite: el cuello de botella no está en detectar
Durante años, la seguridad se midió con una pregunta conocida: ¿cuántas alertas puede detectar el equipo? PHP2Shell empuja hacia una pregunta menos cómoda: ¿cuánto tiempo tarda la empresa en convertir una alerta crítica en una versión corregida, reiniciada y verificada en cada superficie expuesta?
La diferencia es importante porque PHP rara vez aparece como una pieza aislada. Puede estar dentro de un CMS, una tienda, un panel interno, una aplicación heredada, una imagen de contenedor, un proveedor de hosting o un servicio que otro equipo administra. Un inventario incompleto produce una falsa sensación de cobertura: el área central actualiza sus servidores, mientras una instalación olvidada sigue aceptando solicitudes desde internet.
La CISA señala que la prevalencia de PHP puede no ser observable directamente porque suele formar parte de otro software. Ese detalle cambia la respuesta empresarial. No basta con preguntar a desarrollo si “la aplicación está actualizada”. Hay que localizar el runtime que realmente atiende las solicitudes, identificar cómo se despliega y comprobar la versión efectiva después del cambio.
La vulnerabilidad también recuerda otra regla: el riesgo de la cadena tecnológica no se detiene en el código propio. Una empresa puede haber escrito una aplicación razonablemente segura y aun así quedar expuesta por un componente de ejecución que heredó de una imagen, un panel o un proveedor. La seguridad del producto y la seguridad de la base que lo ejecuta son conversaciones distintas, pero deben cerrarse en el mismo plan de respuesta.
Qué cambia para las empresas
1. Operaciones: el inventario se convierte en una capacidad de respuesta
El primer activo no es una herramienta nueva. Es una lista confiable de dónde existe PHP, qué versión corre, qué SAPI utiliza —por ejemplo, mod_php o FPM—, quién es responsable y si el servicio está expuesto a internet.
Sin esos datos, el equipo no puede priorizar. Puede parchear el servidor más visible y dejar intacto el que sostiene un portal regional, un micrositio antiguo o un servicio que nadie considera “parte de producción”. La respuesta ante vulnerabilidades críticas empieza mucho antes del comunicado: empieza con saber qué se tiene.
2. Continuidad: parchear no es solo cambiar un número
Actualizar el paquete es necesario, pero no suficiente. Hay que reiniciar los workers o servicios correspondientes, comprobar que no quedó una versión anterior atendiendo tráfico y validar que el cambio no rompió extensiones, colas, integraciones o procesos de despliegue.
La verificación debe mirar el camino real de la solicitud. Una consola puede mostrar una versión nueva mientras un contenedor, un pool de FPM o un nodo detrás del balanceador continúa ejecutando la anterior. En una emergencia, la evidencia operativa vale más que la intención del equipo.
3. Riesgo: la exposición no depende solo del CMS
PHP2Shell no es una vulnerabilidad que se resuelva buscando un nombre de plugin y esperando que el proveedor de la aplicación publique una actualización. La corrección debe llegar al runtime y a todas las rutas de ejecución afectadas.
El aviso de PHP sobre CVE-2026-109618 describe la corrupción de memoria asociada con OOM. El aviso relacionado sobre CVE-2026-109619 documenta el problema de estado global obsoleto. Ambos dejan una conclusión práctica: una mitigación parcial o una configuración improvisada no debe confundirse con la corrección completa.
4. Costes: la demora también tiene precio
El coste de una vulnerabilidad no es solo la hora del parche. También incluye investigar qué activos están afectados, sacar sistemas de servicio, coordinar a proveedores, responder a clientes, recuperar datos y demostrar cumplimiento. Cuanto más tarde se identifica el perímetro, más caro es cada paso.
Por eso el presupuesto de seguridad debería medir el tiempo de respuesta como una variable económica. Una empresa que puede identificar, actualizar y verificar en pocas horas no elimina el riesgo; sí reduce la superficie de incertidumbre y el coste de una interrupción.
5. Personas: la responsabilidad no puede quedar en un buzón
Una alerta crítica atraviesa infraestructura, desarrollo, seguridad, operaciones, compras y, a veces, proveedores externos. Si nadie tiene autoridad para decidir qué se desconecta, quién aprueba una ventana de mantenimiento y quién confirma el cierre, la organización puede tener buenos especialistas y aun así responder tarde.
La automatización ayuda a recopilar versiones, abrir tickets y comparar inventarios. La asignación de responsabilidad sigue siendo humana. El dueño del servicio debe estar identificado antes de la crisis, no durante ella.
6. Estrategia: la IA defensiva exige una organización defendible
La IA puede hacer que encontrar fallas sea más barato y rápido. Eso eleva el estándar para todos: defensores, mantenedores y atacantes. Las empresas que ganen no serán necesariamente las que compren más herramientas, sino las que conviertan cada hallazgo en una rutina repetible de localización, priorización, parcheo, verificación y aprendizaje.
La verdadera ventaja no es afirmar que la empresa usa IA para seguridad. Es poder demostrar que, cuando una señal crítica aparece, la organización sabe qué hacer y puede probar que lo hizo.
Qué hacer esta semana
- Inventariar el runtime, no solo la aplicación. Localiza cada instalación de PHP en servidores, contenedores, paneles, imágenes, entornos de staging y proveedores gestionados. Registra versión, modo de ejecución, exposición y responsable.
- Actualizar a una rama corregida. Prioriza los sistemas expuestos a internet y llévalos a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, según la rama soportada por tu entorno. Si un sistema sigue en PHP 8.1 o anterior y no puede actualizarse de inmediato, CISA recomienda retirarlo de internet hasta poder corregirlo o actualizarlo.
- Reiniciar y comprobar el proceso efectivo. Después del cambio, reinicia los workers y valida la versión desde el servicio que atiende tráfico. No cierres el incidente con una captura del servidor equivocado.
- Revisar señales de abuso. Busca procesos PHP que lancen shells, descarguen herramientas o ejecuten comportamientos anómalos. CISA también publicó una regla SIGMA para ayudar a detectar actividad potencialmente sospechosa; úsala como apoyo, no como prueba de que un sistema está limpio.
- Documentar la decisión y la evidencia. Guarda activos revisados, versiones anteriores y nuevas, hora del reinicio, excepciones, responsable y resultado de la comprobación. Esa bitácora reduce discusiones posteriores y revela dónde falla el inventario.
Qué observar ahora
La ausencia de explotación observada por CISA al actualizar su alerta no permite relajar la prioridad. Conviene seguir cuatro señales: si aparecen campañas de explotación funcionales, si proveedores de hosting y distribuciones publican actualizaciones adicionales, si las organizaciones encuentran instalaciones fuera de inventario y si los mantenedores de otros componentes emiten recomendaciones específicas.
También será relevante observar cómo cambia la coordinación de divulgaciones cuando los modelos aceleran la investigación. El caso PHP muestra que el parche necesita algo más que un hallazgo: requiere mantenedores disponibles, pruebas reproducibles, comunicación con distribuidores y capacidad para entregar binarios corregidos a tiempo.
La próxima vulnerabilidad crítica puede afectar otra pieza. La pregunta empresarial será la misma: ¿puedes pasar de la noticia al estado verificado de tus sistemas sin perder días en averiguar qué tienes?
PHP2Shell deja una regla incómoda para la era de la IA: descubrir una falla antes que los atacantes solo compra tiempo; la defensa empieza cuando ese tiempo se convierte en una corrección comprobable.
Fuentes consultadas
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching, actualización del 23 de octubre de 2026.
- PHP Foundation: Today’s PHP Security Release, and How We’re Strengthening PHP Security, 21 de octubre de 2026.
- PHP: PHP 8.5.12 Release Announcement, 21 de octubre de 2026.
- OpenAI: Patch the Planet, 21 de octubre de 2026.
- Wiz Research: PHP2Shell, 21 de octubre de 2026.
- PHP advisory: CVE-2026-109618 / GHSA-w8hw-w9fx-j79w, 21 de octubre de 2026.
- PHP advisory: CVE-2026-109619 / GHSA-6wmf-4rv5-p3rp, 21 de octubre de 2026.
Para seguir leyendo en Olbrite
- Por qué la gobernanza en papel no frena a un agente en ejecución: cómo la seguridad debe acompañar a los sistemas que actúan en el endpoint.
- La nueva ventaja de la IA en ciberseguridad no será detectar más alertas: por qué cerrar la ventana entre una falla y su explotación vale más que acumular señales.
- Europa convierte la calidad de la IA en un proceso auditable: la evidencia y la trazabilidad como parte de la operación, no como trámite posterior.